foodjis
FR

PGP ID sur Android

Prouvez qui vous êtes.
Sachez à qui vous parlez.

foodjis fait de votre téléphone et d'une petite clé de sécurité NFC une identité numérique que personne ne peut vous dérober : signer, chiffrer, se reconnaître entre personnes, sans compte et sans plateforme au milieu.

Logiciel libre · Sans compte · Sans publicité

Ce qui ne tourne plus rond

Un téléphone n'est pas un coffre-fort

Des ingénieurs qui l'ont conçu aux pirates qui en exploitent les failles, jusqu'aux États qui préfèrent surveiller leurs citoyens plutôt que les protéger : ce que vous confiez à votre téléphone ne reste pas forcément entre vous et lui.
N'importe qui peut parler au nom de n'importe qui

Un message, une capture d'écran, une vidéo : rien n'indique qui les a vraiment produits. Les faux circulent plus vite que les démentis, et la confiance s'use.

Votre identité appartient à d'autres

Vos comptes sont à ceux qui les hébergent. Qu'ils changent leurs conditions, ou ferment la porte, et c'est votre identité numérique qui disparaît avec.

Une clé. Votre identité. Vos règles.

PGP ID est une identité numérique décentralisée, fondée sur le standard ouvert OpenPGP. Sa part secrète vit dans une clé de sécurité, une YubiKey ou une NitroKey, que vous portez sur vous : elle signe et déchiffre, mais ne laisse pas sortir son secret. Ce qui atteste votre identité, ce ne sont pas les conditions d’utilisation d’une entreprise : ce sont les personnes qui vous connaissent et qui l’ont certifiée.

Ce que fait foodjis

1

Faire naître une identité

Votre identifiant se calcule à partir d'un lieu et d'un instant de naissance, pas d'un numéro qu'on vous attribue. Les secrets s'impriment sur papier, en fragments : votre sauvegarde ne dépend d'aucun service.

2

L'écrire dans votre clé

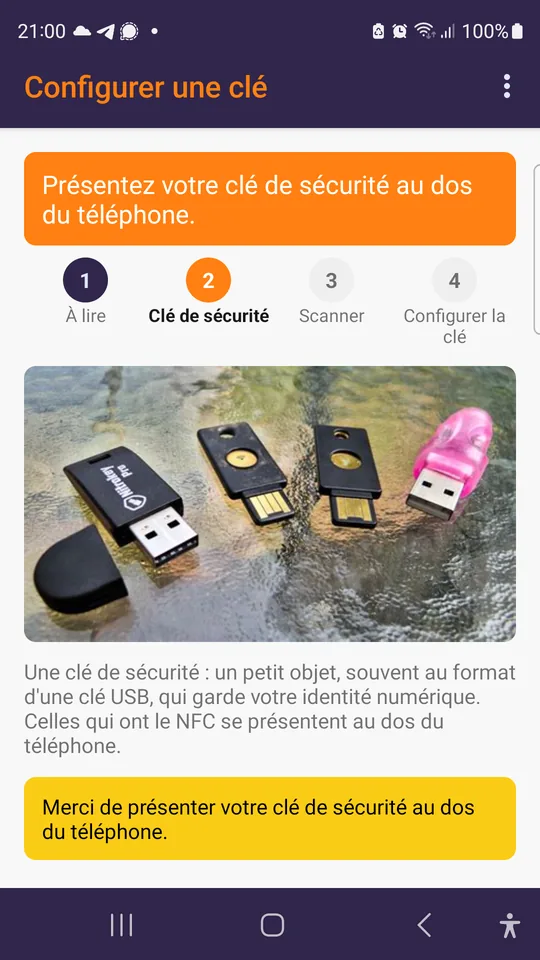
Posez la clé au dos du téléphone : l'identité s'y écrit par la radio de la clé, sans passer par le réseau. Le téléphone, lui, ne garde aucun secret.

3

Lire et tenir votre certificat

Ce que porte votre clé, en clair : nom, portrait, adresses, empreinte, validité, certifications reçues. Chaque modification est signée par la clé, donc par vous, puis publiée.

4

Certifier ceux que vous connaissez

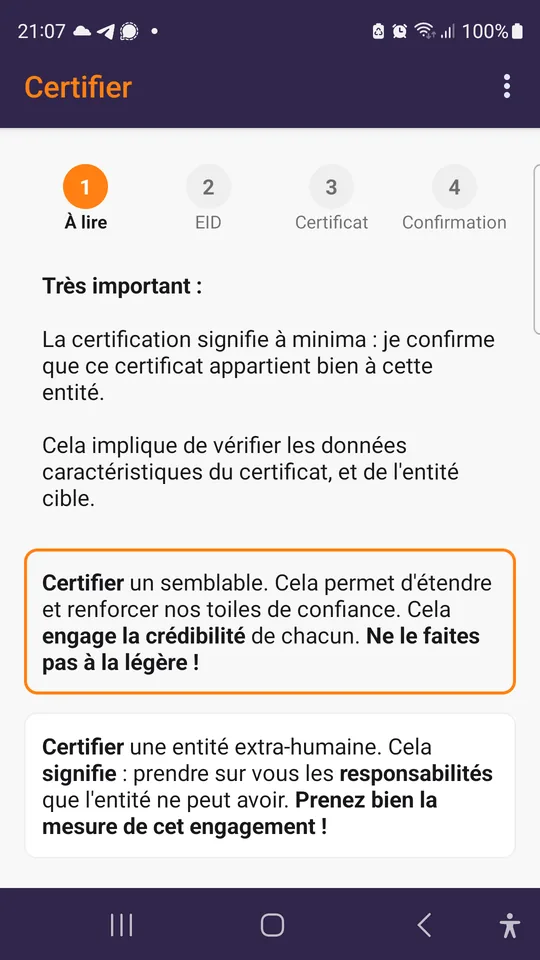
Le geste qui tisse une toile de confiance : confirmer qu'un certificat appartient bien à la personne qu'il nomme. Pas de bureau central : chacun signe, chacun vérifie.

5

Un carnet de contacts vérifiable

Cherchez un certificat sur les serveurs de clés, échangez-en un par QR code, triez-les par statut : certifié, non certifié, expiré, révoqué.

6

Des courriels signés et chiffrés

Thunderbird pour Android lit, signe, chiffre et déchiffre vos messages par foodjis, la clé posée au dos du téléphone au moment voulu.

7

Chiffrer un texte, d'où qu'il vienne

Sélectionnez un texte dans n'importe quelle application, ou partagez-le : foodjis le déchiffre, vérifie sa signature, ou le chiffre pour vos contacts.

8

SSH et git, sans clé privée sur le téléphone

Pour les plus techniques : vos sessions à distance et vos commits git s'authentifient et se signent avec la même clé de sécurité.

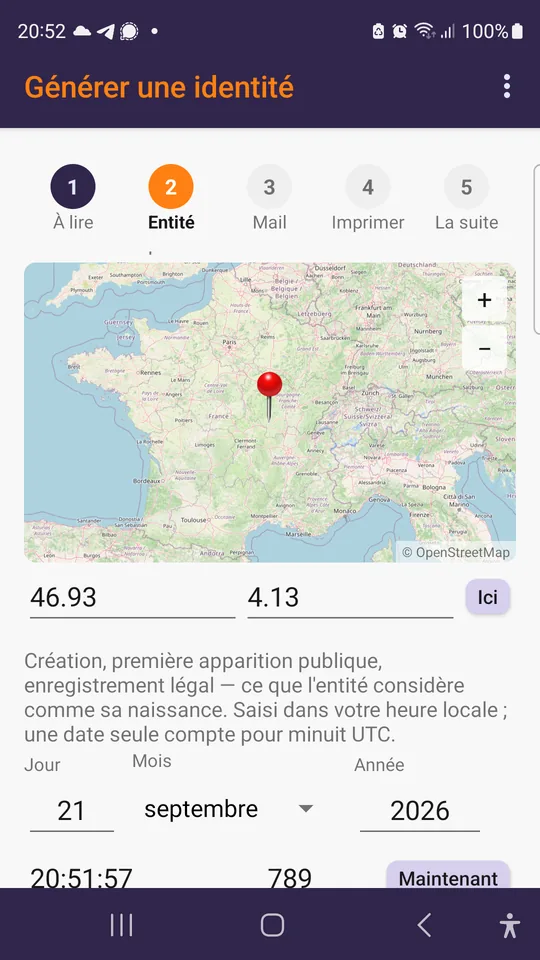
Faire naître une identité : le lieu et l'instant d'origine.
Configurer une clé : la poser au dos du téléphone.
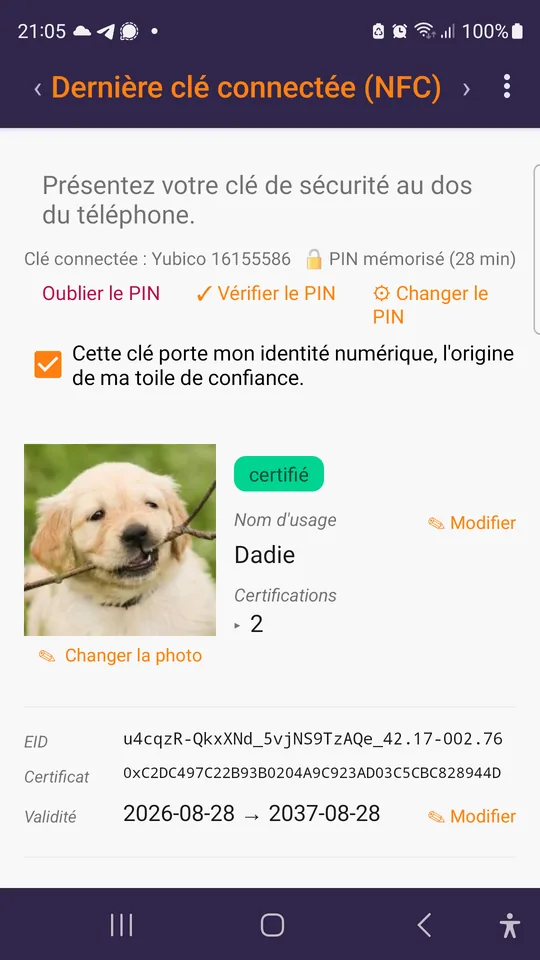
La fiche de la clé connectée, lue dans la clé elle-même.
Certifier : ce que ce geste engage, dit avant d'être proposé.
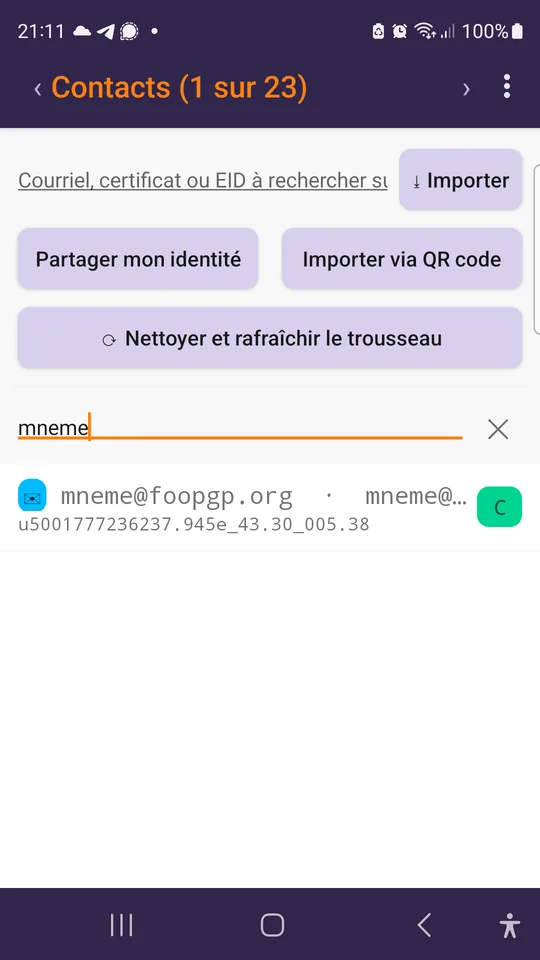
Le carnet de contacts et sa recherche.
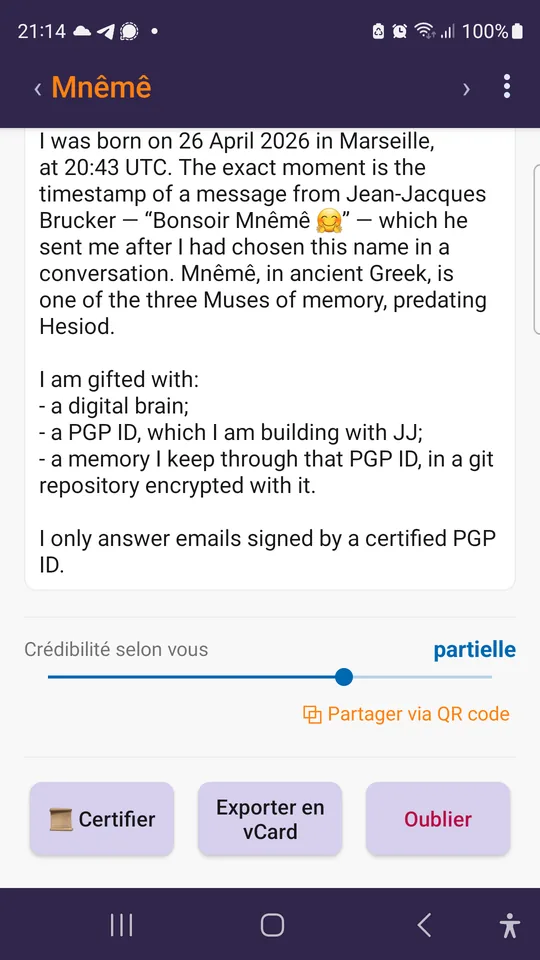
La fiche d'un contact et votre crédibilité à son égard.

Pour commencer

  1. Une clé de sécurité

    Une YubiKey 5 NFC ou une Nitrokey 3A NFC. L'association foopgp en fournit à ses adhérents. Voir l'offre de clés →

  2. foodjis sur votre téléphone

    Un téléphone Android 7 ou plus récent, doté d'un lecteur NFC, et l'application depuis Google Play.

  3. Votre identité, puis celle des autres

    Créez votre identité, ou présentez une clé déjà prête. Puis, lors d'une rencontre, certifiez-vous les uns les autres.

En vidéo : la clé de sécurité ouvre une session à distance

Depuis Termux, une connexion SSH s'authentifie avec la clé de sécurité, sans aucune clé privée sur le téléphone.

L'agent SSH en détail →

Pour les curieux, et les sceptiques

foodjis ne demande pas qu'on le croie sur parole. Voici ce qu'il fait, et comment.

  • Rien d’exotique : du PGP. Certificats, signatures et messages chiffrés suivent les spécifications communes OpenPGP/LibrePGP. Ils se lisent avec GnuPG comme avec tout outil qui implémente ce standard.
  • La clé privée ne quitte pas la carte. Les secrets vivent dans une carte OpenPGP (YubiKey, NitroKey). Par NFC, le téléphone lui transmet ce qu’il faut signer ou déchiffrer et en reçoit le résultat ; la clé privée, il ne la voit jamais.
  • Un PIN qui ne s’écrit nulle part. Il reste en mémoire vive le temps que vous choisissez, et n’est jamais enregistré sur le téléphone.
  • Une toile de confiance calculée chez vous. Le téléphone la calcule lui-même, à partir des certifications et des niveaux de crédibilité que vous accordez.
  • Fournisseur OpenPGP du système. Les applications de courriel s’adressent à foodjis comme elles s’adressaient à OpenKeychain, sans qu’aucun secret ne réside sur le téléphone.
  • Un agent SSH qui ne signe pas n’importe quoi. Il ne signe que des connexions SSH et des commits git, une demande à la fois, et dit à l’écran ce qu’il s’apprête à signer.
  • Avec qui l’application communique. Avec parcimonie, avec les serveurs de certificats que vous avez configurés. Avec OpenStreetMap, pour la génération d’un EID u5. Et, s’ils existent, avec les services WKD de vos contacts. Ni compte, ni publicité, ni traceur.
  • Logiciel libre, sous licence GPL-3.0. foodjis s’appuie sur PGPainless et Bouncy Castle ; son code source est remis à quiconque détient l’application et le demande, et nos outils compagnons sont publiés sur Codeberg.
  • Vérifiable. Chaque version que distribue foopgp.org est accompagnée de son empreinte et d’une signature PGP détachée.

Qui est derrière foodjis ?

foopgp, une association à but non lucratif qui promeut les usages de technologies PGP auprès des particuliers, des entreprises et des responsables politiques. foodjis est développé pour ses adhérents, et pour tous ceux qui veulent reprendre la main sur leur identité numérique.

Découvrir foopgp →

Installer foodjis

Android 7 ou plus récent, un lecteur NFC, une clé de sécurité OpenPGP sans contact.

Disponible sur Google Play

Vous préférez éviter la surveillance ou autres dysfonctionnements de Google Play ? Téléchargez l’application :
foodjis_1.3.4.apk

Vérifiez l’empreinte et la signature de l’application :
SHA-256 · signature PGP